هک سایت انفجار (واقعیت‌، ریسک‌ها و راه‌های ایمن جایگزین)

هک سایت انفجار

به دلیل سریع بودن دست‌های بازی انفجار و محدودیت زمانی و رمزنگاری پیشرفته، هک عملی و در لحظه یا بلادرنگ بازی انفجار ممکن نیست. به همین دلیل اغلب ادعاهای هک کلاهبرداری یا بدافزار محسوب می‌شوند. هم مکانیزم Provably fair و هم منابع معتبر با بررسی های فنی نشان داده‌اند که با پیاده‌سازی توابع هش قوی، از پیش بینی آنی و قطعی ضریب جلوگیری می‌شود.

خلاصه سریع

  • برای کاربران عادی پیش بینی قطعی ضرایب در یک دست چند ثانیه ای ممکن نیست. (هک در عمل شدنی نیست)
  • MD5/ هش یک‌طرفه: توابعی مانند SHA یا MD5 برای رمزنگاری ضریب اصلی یک هش تولید می‌کنند‌ این هش یکطرفه است و در زمان کوتاه امکان رمزگشایی آن وجود نداد. با اینکه هش MD5 تا حدی ضعیف است اما باز هم در زمان کوتاه ممکن نیست.
  • ربات‌ها/ ترموکس/ اکسل برای حدس و ادعا نه قطعیت: تبلیغات یا ابزارهایی که ادعا می‌کنند پیش بینی آنی انجام می‌دهند، یا بر پایه تاریخچه عمل کرده و یا کلاهبرداری هستند.
  • ریسک مسدودسازی و سرقت: خرید و نصب اپلیکیشن‌ها یا اجرای اسکریپت‌های هک ناشناس می‌توانند بدافزار باشند و خطر فیشینگ را به همراه داشته باشند.
  • چطور فریب نخوریم: به وعده‌های سود یا هک تضمینی توجه نکنید و قبل از خرید و نصب هر ابزاری، حتما گزارش‌ها و اسناد معتبر موجود را بررسی کنید.

الگوریتم و امنیت بازی انفجار به زبان ساده

برای اینکه به صورت عمیق‌تر درک کنید که تبلیغات مربوط به پیش بینی قطعی ضرایب برای سایتهای شناخته شده مانند حضرات، سایت مونتیگو، جت بت، سایت دنیا جهانبخت و... اغلب کلاهبرداری هستند، باید با ساز و کار بازی انفجار آشنا باشید. به همین دلیل بررسی ساده‌ای از عملکرد فنی آن در ادامه انجام داده‌ایم.

هش و MD5 چیست؟ چرا یک‌طرفه هستند؟

با یک مثال ساده می‌توان تابع MD5 و هش را به سیستم رمزنگاری آنزیم‌ها در بدن تشبیه کرد. تابع MD5 جزو توابع یا الگوریتم های رمزنگاری مانند SHA-256 و SHA-512 است که یک ورودی اصلی را دریافت و آن را به یک خروجی با طول مشخص تبدیل می‌کند. یکی از مهمترین ویژگی‌های این توابع این است که هش را به صورت یک‌طرفه تولید می‌کنند. اگر از این خروجی به تنهایی برای بازتولید ضرایب بخواهید استفاده کنید، ممکن نخواهد بود. با وجود چنین داده‌ای، سایت‌های شرط بندی آن را قبل از آغاز دست منتشر می‌کنند تا به عنوان یک تعهد از سوی سایت برداشت شود و کاربران بتوانند پس از افشای ضریب واقعی، از آن برای راستی آزمایی بازی استفاده کنند. بهتر است بدانید که MD5 یک تابع قدیمی است که ضعف‌هایی هم دارد و نمی‌توان از آن برای کاربرد‌های حساس استفاده کرد. وجود MD5 یا هش صرفاً نشان دهنده «قابلیت پیش بینی آنی» نیست مگر اینکه عملکرد ضعیفی در پیاده‌سازی الگوریتم وجود داشته باشد.

RNG/ Provably fair و محدودیت 8 تا 30 ثانیه‌ای هر راند

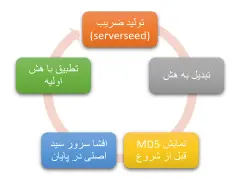
در اجرای اغلب بازی‌های انفجار سایت‌های شرط بندی از سیستم provably fair و تولید اعداد تصادفی استفاده می‌شود. سرور یا سیستم اعداد تصادفی (RNG) یک سرور محرمانه که حاوی ضریب انفجار است را تولید می‌کند که به ان server seed میگویند. سپس توابعی مانند MD5 یا گروه SHA آن را به یک هش رمزنگاری شده تبدیل می‌کنند تا مخفی بماند. هش تولید شده برای اثبات دستکاری نشدن نتیجه، قبل از شروع دست منتشر می‌کند. در پایان بازی نیز سرور سید اصلی نمایش داده می‌شود. بازیکنان در پایان هر دست می‌توانند با استفاده از ابزارهای موجود صحت نتایج را با بازتولید ضریب راستی آزمایی کنند. استفاده از این روش برای شفافیت بازی ارائه شده است و از آن نمی‌توان برای پیش بینی نتیجه قبل از پایان دست استفاده کرد. همانطور که گفتیم مقدار اصلی تا قبل از پایان دست مخفی ‌میماند و محاسبات لازم برای رسیدن به seed اصلی زمانبر و تقریباً غیر ممکن خواهد بود. تنها در صورت وجود ابزارهای پیشرفته و زمان زیاد می‌توان رمزگشایی انجام داد.

نمایش MD5 در ابتدای دست، تطبیق با هش در انتها

روال طبیعی بازی انفجار به صورتی است که قبل از آغاز هر دست، یک هش تولید شده از توابع رمزنگاری نمایش داده می‌شود. پس از پایان بازی نیز مقدار واقعی یا همان server seed افشا می شود. سرور سید همان مقدار اصلی است که حاوی ضریب انفجار بوده و در ابتدای بازی توسط هش مخفی و محافظت شده است. هر یک از بازیکنان می‌توانند با استفاده از هش اولیه و سرور سید یک بازتولید انجام دهند و نتیجه آن را با نتیجه نمایش داده شده بازی مقایسه کنند. در واقع یک ضریب آزمایشی روی همان هش اولیه نمایش داده شده بازتولید می‌شود. این کار می‌تواند باعث جلب اعتماد کاربران به سیستم امنیتی بازی شود اما نشانه‌ای قطعی برای نبود تقلب در سیستم بازی نیست. اگر پیاده سازی الگوریتم ها ناقص یا ضعیف باشد، احتمال حمله یا دستکاری بازی وجود دارد و کاربران با ریسک مالی و اطلاعاتی مواجه می‌شوند.

حوه کار هش/ MD5 در بازی انفجار و چرا هک بلادرنگ عملی نیست

آیا هک انفجار واقعاً امکان پذیر است؟

در قسمت‌های قبل ساختار فنی بازی بررسی شد و به این نتیجه رسیدیم که به صورت آنی در چند ثانیه‌ای که بازی در جریان است، امکان پیش بینی ضریب اصلی به طور قطعی وجود ندارد. برای اینکه بتوان هش یکطرفه را رمزگشایی کرد به زمان بسیار زیاد و سیستم‌های پیشرفته نیاز است. اما چه موانعی باعث می‌شود که نتوانیم پیش بینی بازی انفجار را به طور صددرصد انجام دهیم و همیشه برنده بازی باشیم؟

مانع فنی 1: غیر عملی بودن رمزگشایی MD5 در چند ثانیه

در عمل برای اینکه بتوان به سرور سید از طریق هش دسترسی پیدا کرد باید حمله خوبی انجام شود که برای این حملات هم جدای از رمزگشایی MD5 باید زمان زیاد صرف کرد و همچنین ابزارهای محاسباتی خوبی نیز در اختیار باشد. هر راند از بازی انفجار به طور معمول بین 8 تا 30 ثانیه طول می‌کشد، به همین دلیل کاربران عادی نمی‌توانند به راحتی به سرور سید در این مدت زمان دسترسی پیدا کنند. همچنین اشاره کردیم که MD5 دارای نقص‌های شناخته‌ای شده‌ای هست که امنیتی آن نسبت به سایر توابع کمتر است اما باز هم نمی‌توان هش آن را به راحتی رمزگشایی کرد؛ مگر آنکه سیستم ناامن باشد.

مانع فنی 2: ناممکن بودن دسترسی سرور/ کد منبع برای کاربر

برای دسترسی به سرور‌های اصلی مانند سرور سید باید به دیتابیس یا کد منبع در سایت شرط بندی مورد نظر دسترسی داشته باشید که عملاً این کار غیر مجاز است و برای دسترسی به اطلاعات آن نیاز به سیستم‌های برای نفوذ پیشرفته دارید. در صورت تشخیص چنین حملاتی از سوی تیم امنیتی سایت، محرم محسوب می‌شوید و با خطرات حقوقی مهمی مواجه خواهید بود. هر شخص یا منبعی که ادعا کند می‌تواند به پنل داخلی سایت دسترسی پیدا کند و یا کد مخفی می‌فروشد، اغلب فیک و جعلی هستند و کاربرانی که فریب اینگونه تبلیغات را می‌خورند با ریسک مالی و اطلاعاتی همراه می‌شوند.

نتیجه: ممکن نبودن هک بلادرنگ چه از نظر زمانی چه فنی

طبق اطلاعات و بررسی‌های انجام شده هیچ اثبات علمی وجود ندارد که مدعیان می‌توانند در عرض چند ثانیه بازی، ضریب انفجار را قطعی پیش بینی کنند. کاربران عادی که دسترسی به هیچ ابزار و علمی برای دور زدن بازی نیستند، عملاً نمی‌توانند هک MD5 را انجام دهند و فریب تبلیغات ابزارهای هک یا ربات را می‌خورند.

مرور ادعاهای پرطرفدار و واقعیت هر کدام

حالا که متوجه شدیم که هک سایت انفجار به راحتی قابل انجام نیست، پس باید فرد و افرادی باشند که از این موضوع برای کلاهبرداری و فریب کاربران سو استفاده کنند. ادعاهای مختلفی برای پیش بینی ضرایب به طور قطعی وجود دارد که در ادامه واقعیت آن‌ها بررسی می‌شود.

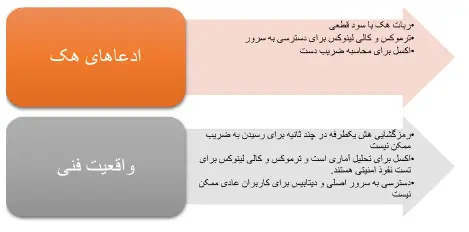
ربات هک اندروید و آیفون

ضرایبی که ربات هک بازی انفجار ارائه می‌دهد، ممکن است در مدت کوتاهی درصد بالایی را درست اعلام کند اما در دراز مدت عملکرد درست آن‌ها مختل می‌شود‌. بر اساس توضیحات داده شده در مورد الگوریتم و توابع رمزنگاری، عملاً دسترسی به سرور سید در زمان کم ممکن نیست؛ پس خروجی ربات هک می‌تواند یا بر اساس تحلیل تاریخچه بازی باشد و یا بدافزاری برای سودجویی باشند. احتمالاتی که ربات هک ارائه می‌دهد تضمین قطعی ندارند و پس از خرید و نصب آن ممکن است اطلاعات سرقت شود و یا کلاهبرداری مالی انجام شده باشد. اغلب ربات‌های انفجار تبلیغ شده اثبات نشده‌اند و قابل اعتماد نیستند.

ترموکس، کالی لینوکس و CDM

این‌ها تنها ابزارهایی برای برنامه نویسی و یادگیری هستند و در حقیقت برای امنیت قانونی طراحی شده‌اند که روی انواع سیستم‌عامل‌ها حتی اندروید نصب می‌شوند. ادعاهای زیادی وجود دارد که می‌گویند می‌توانند از طریق این ابزارها به سرور سید اصلی دسترسی پیدا کنند. درست است که برای تست نفوذ امنیتی طراحی شده‌اند اما نمی‌توانند در چند ثانیه راند بازی هش اولیه را رمزگشایی کنند. تمامی تبلیغات هک انفجار با ترموکس و سایر ابزارها برای فریب کاربران هستند. در واقع با تخصصی نمایش دادن تبلیغات اعتماد کاربران را به خود جلب می‌کنند.

اکسل؛ شبیه ساز ضریب

از اکسل می‌توان برای جمع آوری داده‌های دست‌های انفجار و سپس تحلیل آن‌ها برای تصمیم‌گیری احتمالی استفاده کرد. در واقع یکی از پیشنهادات مهم مدیریت سرمایه استفاده از اکسل است. برخی شایعات وجود دارد که از این برنامه می‌توان برای شبیه سازی ضریب استفاده کرد اما این ابزار تنها می‌تواند به درک الگوی احتمالی و رفتار بازی کمک کند. خروجی ای که اکسل به کاربران تحویل می‌دهد تنها برای تصمیم‌گیری با ریسک کمتر است نه برای پیش بینی قطعی ضرایب.

مقایسه ادعاهای هک انفجار با موانع فنی

پنل فیک/ باگ‌های پرداخت؛ نمونه کلاهبرداری رایج

افراد سودجو از طریق روش‌های دیگری که عموم افراد از آن‌ها استفاده می‌کنند می‌توانند کلاهبرداری انجام دهند؛ مانند پنل‌های جعلی که شبیه به ابزارهای رسمی هستند. صفحات فیشینگ یا درگاه‌های پرداختی ناامن می‌توانند منبعی برای پولشویی و سرقت اطلاعات بانکی باشند. چنین ابزارها و منابع جعلی ادعاهایی مبنی بر سود قطعی دارند اما باید هشدار عدم توجه به این ادعاها را جدی بگیرید.

ریسک‌ها و تبعات فنی، مالی و حقوقی

حال که با واقعیت و ادعاهای ربات و هک انفجار آشنا شدیم، بهتر است به ریسک‌های حقوقی و مالی خرید آن ها نیز بپردازیم.

بدافزار/ کی‌لاگر/ سرقت کیف پول و مسدودسازی حساب

بسیاری از افراد عادی هستند که با فضای الکترونیکی و وب آشنایی زیادی ندارند و تبلیغات مربوط به هک بازی انفجار یا ربات را باور می‌کنند. افرادی که چنین ابزارهایی را می‌فروشند با دادن اطلاعات تخصصی و تبلیغات بزرگ سعی در فریب شما دارند، در حالی که اغلب این ابزارها عملکرد مناسبی ندارند. برخی از آن‌ها بدافزار هستند و می‌توانند سرقت اطلاعاتی کنند و به کیف پول شما دسترسی داشته باشند. کی لاگر نیز همراه با فایل‌های آلوده در پس زمینه اجرا می‌شود و می‌تواند هر چیزی که کاربران تایپ می‌کنند؛ مانند رمز عبور، شماره حساب، نام کاربری و... را از کیبورد ضبط کند. این کی‌لاگر‌ها هم به صورت مجاز و هم غیرمجاز می‌تواند استفاده شود که سرقت اطلاعات از عملکردهای غیرقانونی آن است. نرم افزارهای آلوده، فایل‌های هک بازی انفجار و حتی ایمیل‌های فیشینگ می‌توانند کی لاگر داشته باشند.

فیشینگ، اپ‌های جعلی، فروش اسکریپت و ربات نامعتبر

قبل از اینکه ربات یا اسکریپتی را خریداری کنید، مستندات و گزارشات کاربران و همچنین معتبر بودن منبع را مورد بررسی قرار دهید. بسیاری از برنامه‌هایی که از منابع نامعتبر دریافت می‌شوند می‌توانند اطلاعات کاربری را سرقت کرده و حساب بانکی شما را خالی کنند. پیگیری‌ها نشان داده است که افرادی که از منابع ناشناس فایل خریداری می‌کنند، مورد کلاهبرداری قرار گرفته‌اند و یا فایلی که نصب کرده‌اند ناقص بوده است.

نکته حقوقی: غیر قانونی بودن هک و امکان پیگرد یا قطع دسترسی

در بسیاری از کشورها قوانین سفت و سختی برای متخلفان از سایت‌ها در نظر گرفته شده است که اگر نتایج سایت‌ها دستکاری شود مرتکب جرم شده‌اند. چنین افرادی علاوه بر اینکه مورد پیگرد قانونی قرار میگیرند، از سایت مورد نظر نیز محروم خواهند شد. در قوانین سایت‌های شرط بندی معتبر نیز ذکر شده است که با کاربران متخلفی که سعی در تقلب در بازی انفجار یا دستکاری الگوریتم را دارند برخورد خواهد شد و حساب کاربری به همراه موجودی مسدود می‌شود.

چطور فریب نخوریم؟

نشانه‌هایی که به شما هشدار می‌دهند که از خریداری و استفاده از این ابزارها فاصله بگیرید، وعده‌های نسخه VIP، سود تضمینی‌ و حتی ویدیو‌های ساختگی است. وعده های تضمینی برای سود یا ارائه درصدهای بالا برای پیش بینی ضریب انفجار با شک و شبهه زیادی همراه است. یکی از اقدامات دیگری که در محیط وب باید مد نظر داشته باشید، بهداشت دیجیتال است. با محدود کردن مجوز‌ها برای اپ یا فایل نصب شده، نصب آنتی ویروس قدرتمند و عدم وارد کردن اطلاعات بانکی در برنامه‌ها یا درگاه‌های ناشناس می‌توانید از افتادن در دام سودجویان پیش‌گیری کنید. اگر از نسخه اپلیکیشن سایت های شرط بندی برای بازی انفجار استفاده می‌کنید، به معتبر بودن منبع دانلود آن توجه زیادی داشته باشید. حتما برای حساب کاربری رمز عبور قوی بسازید و پس از ایجاد حساب کاربری تایید دو مرحله‌ای (2FA) را نیز فعال کنید. چنین نکاتی می‌تواند حساب کاربری شما را تحت نظارت امنیتی بیشتری قرار دهد‌.

اگر دنبال بهبود نتیجه هستید، این‌ها جایگزین هک‌اند

قبل از اینکه به جایگزین‌هایی برای هک سایت انفجار بپردازیم، باید این نکته مهم را مد نظر داشته باشید که هیچ تضمین بردی با استفاده از این ترفند‌ها وجود ندارد. تنها می‌توانید نتایج بازی خود را بهبود دهید و از ریسک بیشتر سرمایه خود جلوگیری کنید.

شناخت بخش تاریخچه ضرایب و ریتم خوانی

در اغلب نسخه‌های انفجار سایت‌های شرط بندی، تاریخچه ضرایب دست‌های گذشته نمایش داده می‌شود. حتی ضرایب بالا و پایین با رنگ های سبز و قرمز ممکن است مشخص شده باشند‌. تحلیل ضرایب چند ده دست اخیر می‌تواند برای تحلیل رفتار کوتاه مدت بازی مناسب باشد تا بتوانید برای ورود به بازی تصمیم بهتری بگیرید، اما برای پیش بینی قطعی ضریب انتخاب مناسبی نیست.

استفاده از برداشت خودکار برای مهار طمع

اگر کاربران درگیر طمع و تصمیمات احساسی شوند، ممکن است در جریان بازی از برداشت دستی به موقع استفاده نکنند و منتظر ضرایب بهتری باشند. استفاده از برداشت خودکار می‌تواند جلوی احساسات لحظه‌ای شما را بگیرد؛ تنها کافی است این آپشن‌ را روی ضرایب معقول (1.3 تا 2) قرار دهید تا سیستم به صورت خودکار پس از رسیدن به آن برداشت را انجام دهد. چنین آپشن‌هایی برای کنترل شرط بندی طراحی شده است.

مدیریت سرمایه، استراحت بین دست‌ها و پرهیز از دنباله روی احساسی

تعیین حد ضرر و حد سود روزانه یا هفتگی و تعیین درصد ریسک برای هر دست می‌تواند به کاهش ضرر سرمایه کمک کند. پس از چند دست متوالی باخت حتما از بازی خارج شوید و به دنبال جبران ضررها نباشید. همچنین پس از برد دچار طمع نشوید و پس از رسیدن به سقف برد تعیین شده شرط بندی را متوقف کنید. اگر خسته از بازی کردن هستید، به خود استراحت دهید، زیرا عدم تمرکز بر بازی می‌تواند خود باعث باخت‌های پی در پی شود.

انتخاب محتاطانه و آگاهانه با پذیرش ریسک باخت

قبل از اینکه شرط خود را ثبت کنید حتما مبلغ و ضریب را روی مقادیر کم قرار دهید تا از ضررهای بزرگ پیش‌گیری کنید. بر اساس قوانین و ضوابط سایت شرط بندی مورد نظر بازی کنید و به دنبال نتایج بهتر با استفاده از تقلب و دورزدن سیستم بازی نباشید. باید بدانید که انفجار همیشه با ریسک باخت همراه است، پس مسئولیت سرمایه و مدیریت آن بر عهده خود شماست.

سوالات متداول

در حال حاضر هیچ مدرک معتبری وجود ندارد که به طور علمی ثابت کند کسی توانسته است بلادرنگ ضریب بازی را تشخیص دهد. 

رسیدن به سرور سید اصلی برای تشخیص ضریب در چند لحظه کوتاه کار هر ربات یا ابزاری نیست و باید زمان زیادی برای آن صرف شود. اغلب تا 99 درصد ربات‌ها چنین قابلیتی برای حدس دقیق ضریب ندارند.

اکسل تنها ابزاری برای بهبود شرط بندی است و برای حدس ضریب طراحی نشده است، همچنین ترموکس نیز نمی‌تواند به اطلاعات داخلی و محرمانه دسترسی داشته باشد و عملاً هک انفجار به صورت آنی ممکن نیست. 

سخن پایانی

به عنوان نکته پایانی بهتر است از جستجو برای پیدا کردن ابزارهای هک انفجار یا پیش بینی صددرصد ضریب دست بردارید‌ و به جای آن سعی در مدیریت ریسک با ترفندهای مناسب باشید. با انجام شرط بندی‌های معقول و تحلیل تاریخچه بازی و همچنین ورود و خروج به موقع امنیت سرمایه خود را افزایش دهید.

دیدگاهتان را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *